
Hameçonnage « comité IA » : comment TA419 vole des sessions Microsoft 365
« Accepteriez-vous de faire partie de notre comité consultatif sur l’IA? » Flatteur, non? C’est justement le piège. Selon un rapport publié le 1er octobre 2026 par la firme Proofpoint, un groupe lié à la Chine a mené des campagnes d’hameçonnage « comité IA » pour voler l’accès Microsoft 365 d’experts en intelligence artificielle. Et l’authentification multifacteur (AMF) classique ne l’arrêtait pas.
Vous n’êtes pas un expert en politique de l’IA? La technique, elle, peut viser n’importe qui. Voici comment elle fonctionne et comment s’en protéger.
Que s’est-il passé?
Proofpoint suit ce groupe sous le nom de TA419. Il est aligné sur la Chine et motivé par l’espionnage. Depuis au moins avril 2025, il vise des personnes qui travaillent pour des groupes de réflexion, des entreprises de défense, des universités et des cabinets d’avocats, surtout aux États-Unis et au Japon.
À partir du 8 juillet 2026, TA419 s’est fait passer pour des personnalités bien réelles : une ancienne dirigeante du Bureau de la politique scientifique et technologique de la Maison-Blanche, puis une économiste réputée. Les messages invitaient des experts à joindre un faux « AI Policy Advisory Committee » ou à contribuer à un supposé rapport du comité sénatorial des relations étrangères sur les contrôles à l’exportation en IA.
En février 2026, le groupe avait déjà usurpé l’identité d’un employé haut placé d’Anthropic, l’entreprise derrière l’IA Claude, avec un courriel demandant des commentaires sur l’utilisation militaire de Claude, rapporte aussi Nextgov/FCW. Proofpoint ne précise pas combien de cibles se sont fait prendre.
À quoi ressemble un courriel piégé de ce genre?
Voici un exemple fictif d’hameçonnage comité IA, inspiré des messages décrits par Proofpoint. Le nom du comité et l’adresse sont inventés; dans les vraies campagnes, TA419 usurpait plutôt l’identité de personnes réelles. Les chiffres rouges indiquent les signaux d’alerte.
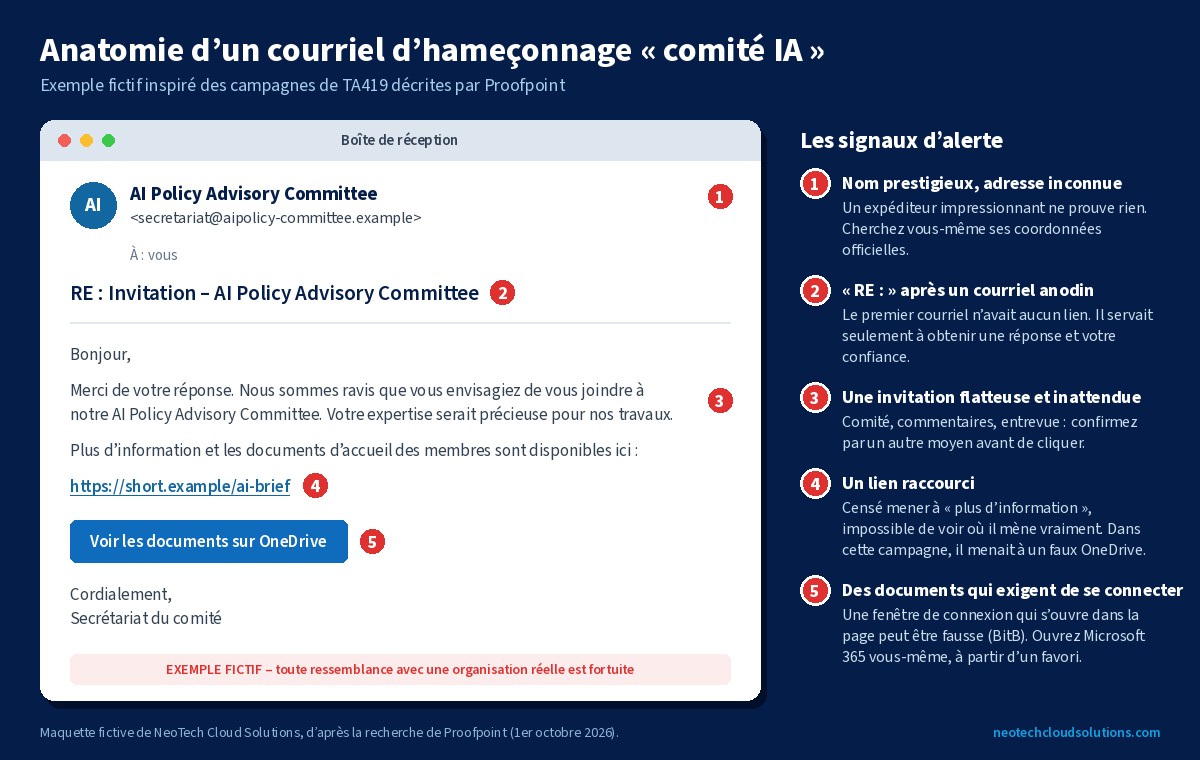
Aucun de ces signaux n’est une preuve à lui seul. C’est leur combinaison qui doit vous faire ralentir : une invitation flatteuse et inattendue, suivie d’un lien vers des documents qui exigent de se connecter.
Hameçonnage comité IA : comment fonctionne cette attaque?
- Un premier courriel sans danger. Pas de lien piégé : seulement une invitation crédible, pour établir le contact et gagner la confiance de la cible.
- La cible répond. Une fois la conversation lancée, le faux expert envoie un lien raccourci, censé mener à « plus d’information ».
- Un faux OneDrive. Le lien passe par une page de chargement OneDrive imitée et une vérification Cloudflare, qui sert à filtrer les visiteurs.
- Une fausse fenêtre de connexion. La victime voit une liste de documents. Quand elle clique, une fausse fenêtre de navigateur s’ouvre dans la page : c’est la technique du « navigateur dans le navigateur » (BitB). À l’intérieur, la vraie page de connexion de Microsoft est relayée en temps réel par le serveur du pirate. On appelle ça une attaque de l’« homme du milieu » (AitM).
- La session est volée. La victime entre son mot de passe et son code d’AMF. Tout fonctionne, puisque c’est vraiment Microsoft qui répond. Mais au passage, le pirate récupère les témoins (cookies) de session, qui lui donnent accès au compte. Selon Proofpoint, l’outil du groupe accepte même automatiquement l’option « Rester connecté » pour prolonger la session volée.
Pourquoi l’hameçonnage comité IA contourne-t-il l’AMF classique?
Un code texto, un code d’application ou une approbation sur le téléphone prouvent que c’est bien vous qui vous connectez. Par contre, ils ne vérifient pas sur quel site vous êtes. Si un serveur pirate relaie la vraie page de Microsoft, votre code passe… et le pirate repart avec la session.
Il y a aussi une mauvaise nouvelle pour tout le monde : la trousse utilisée par TA419 est bâtie sur des outils libres (open source), Frameless BitB et Evilginx. Autrement dit, ce n’est pas une arme réservée aux espions.
Ça vous rappelle quelque chose? Notre article sur l’hameçonnage par code d’appareil sur Microsoft 365 décrivait une autre arnaque qui contourne l’AMF en passant par de vraies pages de Microsoft. La technique est différente, et la parade aussi : là-bas, on bloque le flux par code d’appareil. Ici, la meilleure réponse est une AMF résistante à l’hameçonnage.
Comment vous protéger de l’hameçonnage comité IA? 6 mesures concrètes
Cochez ces mesures une à une. Les deux premières bloquent directement ce type d’attaque; les autres limitent les dégâts si un compte se fait prendre.
Liste de vérification : 6 mesures
1. Passez aux clés d’accès (passkeys)
Proofpoint le recommande explicitement : une authentification résistante à l’hameçonnage et liée au site d’origine, comme les clés d’accès. Une clé d’accès ne fonctionne que sur le vrai domaine de Microsoft. Sur le site du pirate, votre appareil ne la proposera tout simplement pas. Le Centre canadien pour la cybersécurité recommande lui aussi fortement les solutions fondées sur la norme FIDO, dans son guide sur l’authentification multifacteur. Microsoft explique comment activer les clés d’accès dans Microsoft Entra ID. Commencez par les comptes administrateurs, la direction et la comptabilité.
2. Exigez-les pour les comptes sensibles
Avec l’accès conditionnel de Microsoft Entra ID P1 (inclus dans Microsoft 365 Business Premium), on peut exiger une force d’authentification résistante à l’hameçonnage pour certains comptes ou certaines applications. Ainsi, même un mot de passe et un code volés ne suffisent plus.
3. Vérifiez les invitations inattendues par un autre moyen
C’est l’autre recommandation de Proofpoint. Une invitation flatteuse, une demande d’entrevue, un « partenaire » qui veut vos commentaires : avant de cliquer, confirmez par un autre canal. Cherchez vous-même les coordonnées officielles de la personne, au lieu d’utiliser celles du courriel.
4. Méfiez-vous des documents qui exigent de se reconnecter
Un document partagé qui ouvre soudain une fenêtre de connexion mérite un doute. Petit test utile : essayez de faire glisser la fenêtre hors de votre navigateur. Une fausse fenêtre BitB fait partie de la page, donc elle reste prisonnière de l’onglet. En cas de doute, fermez tout et ouvrez Microsoft 365 vous-même, à partir d’un favori.
5. Surveillez les connexions et révoquez les sessions
Repérez les connexions inhabituelles, les nouvelles règles de boîte de réception et les nouvelles méthodes d’AMF. Si un compte a pu être touché, changer le mot de passe ne suffit pas : il faut aussi révoquer les sessions actives, puisque c’est justement la session que le pirate a volée.
6. Signalez et documentez
Signalez l’incident au Centre canadien pour la cybersécurité. Si des renseignements personnels ont pu être consultés, la Loi 25 exige de documenter l’incident et d’évaluer le risque de préjudice, comme l’explique la Commission d’accès à l’information.
Comment NeoTech peut-elle vous aider?
Chez NeoTech Cloud Solutions, on configure et on sécurise Microsoft 365 pour les PME du Grand Montréal, y compris les clés d’accès et l’accès conditionnel. Nos forfaits de surveillance cyber ajoutent une surveillance automatisée 24/7 de vos comptes Microsoft 365 et de vos postes, avec, selon le forfait, l’intervention de notre technicien de garde.
Réservez votre bilan cyber gratuit
Vos comptes Microsoft 365 résisteraient-ils à une fausse fenêtre de connexion? Vos comptes sensibles utilisent-ils une AMF résistante à l’hameçonnage? En une courte rencontre, on fait le tour avec vous et vous repartez avec une liste claire de priorités. Sans jargon et sans engagement.
👉 Réservez votre bilan cyber gratuit
Vous préférez nous parler directement? Appelez-nous au 438-476-2322 ou écrivez-nous à info@neotechcloudsolutions.com.
Sources
- Proofpoint : TA419, aligné sur la Chine, usurpe des identités pour infiltrer les cercles américains de la politique de l’IA (1er octobre 2026, en anglais)
- Nextgov/FCW : des pirates liés à la Chine se font passer pour d’anciens responsables américains et un employé d’Anthropic (1er octobre 2026, en anglais)
- Microsoft Learn : activer les clés d’accès (FIDO2) dans Microsoft Entra ID
- Microsoft Learn : forces d’authentification de l’accès conditionnel
- Centre canadien pour la cybersécurité : Sécurisez vos comptes et vos appareils avec une authentification multifacteur (ITSAP.30.030)
Illustration : Mohamed Hassan (Pixabay, CC0), via Wikimedia Commons. Maquette de courriel fictive : NeoTech Cloud Solutions.