
Rançongiciel Aurora : quand un assistant de code IA aide les pirates
Un pirate est déjà entré dans le réseau d’une entreprise. Au lieu de taper ses commandes lui-même, il ouvre un éditeur de code et écrit, en russe : connecte-toi au réseau, trouve les serveurs, vérifie les droits de ces comptes. Un agent IA s’exécute. Ce n’est pas de la science-fiction : selon des chercheurs en cybersécurité, c’est ainsi qu’un affilié du rançongiciel Aurora a utilisé l’agent IA de Cursor, un éditeur de code grand public, pendant de vraies intrusions.
Ce n’est pas un robot qui pirate tout seul. Mais la leçon est claire pour toute entreprise qui adopte des outils d’IA : un agent capable d’exécuter des commandes, c’est un accès privilégié, et il faut l’encadrer comme tel.
En bref
- Entre le 8 avril et le 21 mai 2026, un affilié d’Aurora a utilisé l’agent IA de Cursor contre 10 organisations, selon Gambit Security.
- L’IA faisait la reconnaissance et tentait l’escalade des privilèges. Le pirate fournissait l’accès, dirigeait les opérations et déployait lui-même le rançongiciel.
- La plupart des commandes de l’agent échouaient au premier essai : l’IA accélérait le pirate, elle ne le remplaçait pas.
- Pour votre entreprise : un agent IA capable d’exécuter des commandes est un accès privilégié. Encadrez-le comme tel.
Une erreur de pirate qui a tout révélé
Aurora (aussi appelé Aur0ra) est un groupe de rançongiciel russophone actif depuis environ avril 2026. Il fonctionne avec des « affiliés », des pirates qui mènent les attaques et partagent la rançon avec le groupe.
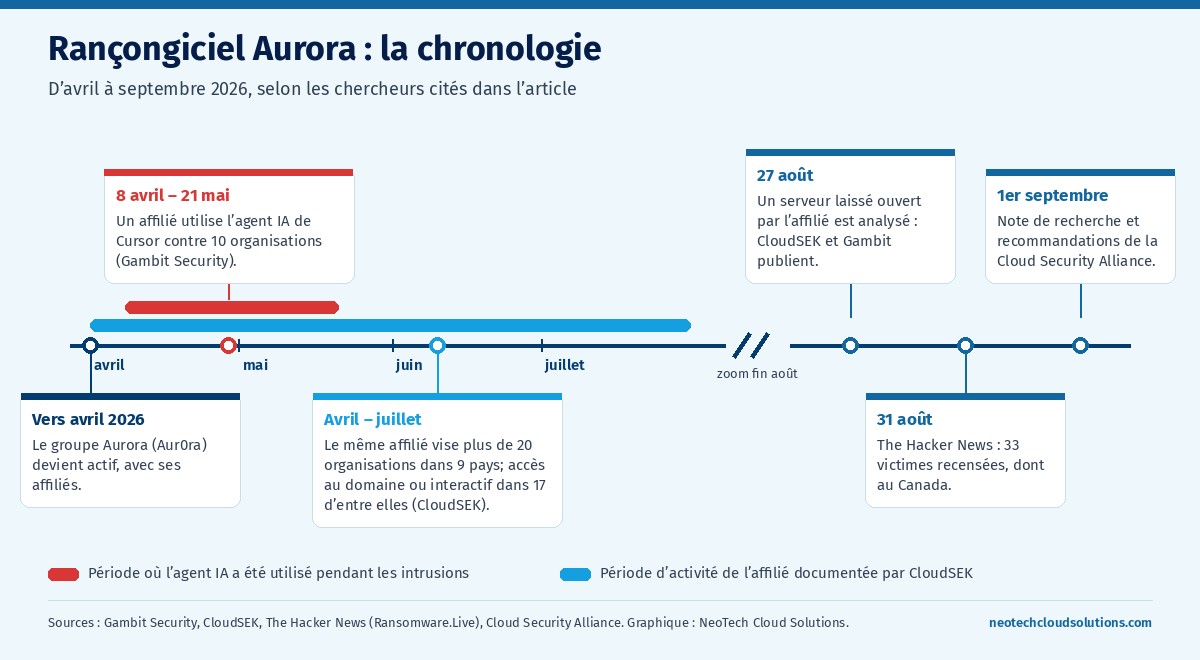
L’histoire a éclaté parce qu’un de ces affiliés a commis une erreur : il a laissé un de ses propres serveurs accessible sur Internet, sans protection. Les firmes CloudSEK et Gambit Security y ont trouvé ses outils, son historique de commandes, ses rançongiciels… et ses conversations avec l’agent IA de Cursor. Les deux analyses ont été publiées le 27 août 2026. Le 1er septembre, la Cloud Security Alliance (CSA) en a tiré une note de recherche et des recommandations.
Les chiffres clés :
- Entre le 8 avril et le 21 mai 2026, l’affilié a utilisé l’agent de Cursor, propulsé par le modèle Claude Sonnet d’Anthropic, contre 10 organisations, selon Gambit Security.
- Au total, CloudSEK relie ce même affilié à plus de 20 organisations dans 9 pays entre avril et juillet 2026. Il a obtenu un accès au domaine ou un accès interactif dans 17 d’entre elles.
- Le site Ransomware.Live recense 33 victimes d’Aurora, notamment aux États-Unis, en Allemagne, aux Pays-Bas, au Canada et au Royaume-Uni, rapporte The Hacker News.
- Dans le cas le plus rapide, à peine deux semaines se sont écoulées entre l’accès du pirate et la publication de la victime sur le site de fuite du groupe.
Qui faisait quoi : l’IA ou le pirate?
Les conversations retrouvées montrent un partage des rôles assez net. L’agent faisait le travail répétitif de reconnaissance; le pirate gardait le contrôle des décisions et de la fin de l’attaque.
| Étape | Ce que l’IA a fait | Ce que le pirate a fait |
|---|---|---|
| Accès initial | Rien : l’agent partait d’un accès déjà obtenu. | Fournissait à l’agent des identifiants valides ou un accès déjà obtenu au réseau de la victime. |
| Connexion | Installait et configurait un tunnel ou un VPN pour se connecter au réseau visé. | Confiait à l’agent des tâches précises, rédigées en russe. |
| Reconnaissance | Balayait le réseau interne pour trouver les ordinateurs et les serveurs, et vérifiait les privilèges des comptes volés dans Active Directory. | Choisissait parmi les prochaines étapes proposées par l’agent, parfois en répondant simplement par un numéro. |
| Escalade | Tentait d’obtenir des droits d’administrateur, par exemple en abusant des certificats internes de l’entreprise. | Imposait ses propres « garde-fous » à l’IA : pas de techniques trop bruyantes, rien qui puisse bloquer les comptes volés. |
| Vol et chiffrement | Rien de documenté : le pirate reprenait la main. | Revenait à ses outils habituels : vol de données en lots de 50 Go, puis déploiement du rançongiciel sur Windows et VMware ESXi. |
D’après Gambit Security, CloudSEK et la Cloud Security Alliance.
Point important : selon Gambit Security, la majorité des commandes de l’agent échouaient au premier essai. Il fallait les corriger, parfois plusieurs fois. Autrement dit, l’IA ne remplaçait pas un pirate expérimenté. Elle l’accélérait.
Rançongiciel Aurora : du réseau infiltré au rançongiciel
Une fois les droits d’administrateur obtenus, le pirate revenait à ses outils habituels. Il volait les données, compressées en lots de 50 Go selon CloudSEK, puis déployait le rançongiciel. Aurora existe en deux versions : l’une pour Windows, qui supprime les copies de sauvegarde locales (clichés instantanés) avant de chiffrer, et l’autre pour les serveurs de virtualisation VMware ESXi, qui arrête de force les machines virtuelles pour les chiffrer.
CloudSEK note aussi que, chez une des victimes, le pirate avait validé les identifiants du système de sauvegarde. C’est un signe classique qu’un chiffrement est imminent : si les sauvegardes tombent, l’entreprise n’a plus de plan B.
Et l’accès de départ? Ce n’est pas documenté pour chaque victime. Mais dans un autre cas d’Aurora décrit par Black Hills Information Security et repris par The Hacker News, les pirates ont d’abord inondé des employés de courriels, puis les ont appelés en se faisant passer pour le soutien informatique, afin d’installer un outil d’accès à distance.
Ce que le rançongiciel Aurora change pour votre entreprise
Vous n’êtes pas une multinationale? La plupart des leçons s’appliquent quand même, surtout si votre équipe utilise déjà des assistants de code, des agents IA ou des outils d’automatisation.
La CSA le résume bien : un agent de code qui peut exécuter des commandes se comporte exactement comme une personne qui tape dans un terminal. Il faut donc le traiter comme un logiciel privilégié, et non comme un simple outil de productivité. De plus, la CSA rappelle qu’on ne peut pas compter uniquement sur les protections des fournisseurs d’IA, puisqu’elles n’ont pas empêché des semaines d’utilisation abusive.
6 mesures concrètes contre le rançongiciel Aurora
1. Faites l’inventaire des outils d’IA qui peuvent agir
Dressez la liste des assistants de code, agents IA et automatisations qui peuvent exécuter des commandes, lire des fichiers ou se connecter à vos systèmes. Un outil installé sans approbation par un employé ou un sous-traitant compte aussi.
2. Donnez-leur le moins de droits possible
Pas de compte administrateur, pas de mots de passe de production dans une session d’agent, et un accès limité aux seuls systèmes nécessaires à la tâche. C’est le principe du moindre privilège, appliqué à l’IA.
3. Gardez des traces et surveillez les comportements
Conservez l’historique des sessions d’agents comme celui des accès administrateurs. Une protection des postes de type EDR repère les comportements suspects, comme un balayage du réseau ou l’installation d’un tunnel, qu’ils viennent d’une personne ou d’une IA.
4. Protégez les accès de départ
Activez l’authentification multifacteur (AMF) partout, en particulier sur le VPN et l’accès à distance, et gardez ces équipements à jour. Notre article sur les failles zero-day Citrix NetScaler le rappelait : les équipements d’accès à distance sont une cible de choix. Enfin, établissez une règle simple : le soutien informatique ne vous appellera jamais à l’improviste pour installer un logiciel sans qu’on puisse le vérifier.
5. Isolez vos sauvegardes contre le rançongiciel Aurora
Utilisez des identifiants distincts pour le système de sauvegarde, gardez au moins une copie hors ligne ou non modifiable, et testez la restauration. Si vous avez des serveurs VMware ESXi, leur console de gestion ne devrait pas être accessible depuis le réseau des employés.
6. Préparez votre réponse au rançongiciel Aurora
Sachez qui appeler et quoi débrancher en cas d’attaque. Le Centre canadien pour la cybersécurité offre un guide sur les rançongiciels très concret, et vous pouvez lui signaler un incident sur son site Web. Si des renseignements personnels ont pu être touchés, la Loi 25 exige de documenter l’incident et d’évaluer le risque de préjudice.
Comment NeoTech peut vous aider
Chez NeoTech Cloud Solutions, nos forfaits de surveillance cyber comprennent une protection avancée des postes (EDR) gérée par nous, une surveillance automatisée 24/7 et, selon le forfait, l’intervention de notre technicien de garde. On aide aussi les PME du Grand Montréal à adopter l’IA de façon encadrée, en français et en anglais.
Réservez votre bilan cyber gratuit
Savez-vous quels outils d’IA ont accès à vos systèmes? Vos sauvegardes résisteraient-elles à un rançongiciel? En une courte rencontre, on fait le tour avec vous et vous repartez avec une liste claire de priorités. Sans jargon et sans engagement.
👉 Réservez votre bilan cyber gratuit
Vous préférez nous parler directement? Appelez-nous au 438-476-2322 ou écrivez-nous à info@neotechcloudsolutions.com.
Sources
- Cloud Security Alliance : utilisation abusive de Cursor par le rançongiciel Aurora, implications et recommandations (1er septembre 2026, en anglais)
- Gambit Security : le rançongiciel Aurora cible ESXi et abuse de Cursor Agent (27 août 2026, en anglais)
- CloudSEK : Caught in 4K, The Aurora Files (27 août 2026, en anglais)
- The Hacker News : des opérateurs d’Aurora utilisent Cursor contre 10 cibles (31 août 2026, en anglais)
- Centre canadien pour la cybersécurité : Guide sur les rançongiciels (ITSM.00.099)
Crédit photo : Negative Space (Pexels, CC0) et Derrick Coetzee (CC0), via Wikimedia Commons. Chronologie et tableau : NeoTech Cloud Solutions.