
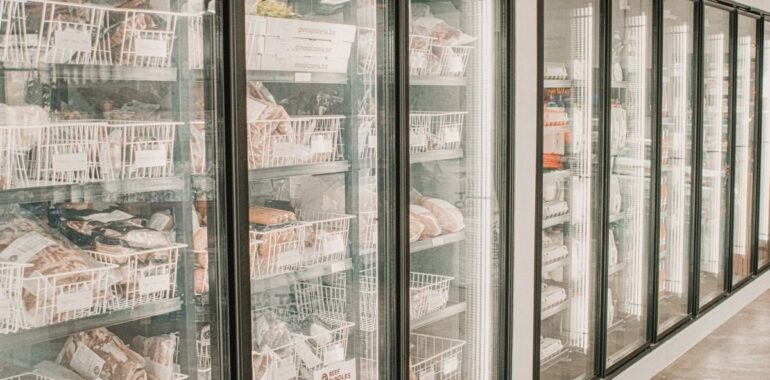
Réfrigération connectée piratée : ce que l’attaque des supermarchés français apprend aux PME
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, des pirates ont pris le contrôle des systèmes qui pilotent à distance la réfrigération de centaines de supermarchés en France. Ils ont forcé un dégivrage continu : chez Intermarché, les comptoirs ont grimpé jusqu’à 50 °C pendant six heures. Marchandise jetée, petits incendies, pertes qui se chiffrent en millions d’euros.
Cette attaque contre la réfrigération connectée n’a rien d’exotique pour une PME d’ici. Restaurant, épicerie, boulangerie, pharmacie, entrepôt : la chambre froide, la thermopompe ou les caméras sont souvent joignables par Internet pour que le technicien puisse intervenir sans se déplacer. La question n’est pas « suis-je un supermarché ? », mais « qui peut parler à mes appareils depuis Internet ? ».
Réfrigération connectée piratée : la fiche de l’incident
🔎 Les failles étaient documentées
Dès 2025, la CISA publiait un avis sur les contrôleurs Danfoss AK-SM 8xxA (ICSA-25-140-03) : contournement de l’authentification (CVE-2025-41450, corrigé en R4.2) et injection de commandes après authentification (CVE-2025-41451, corrigé en 4.3.1), documentés par les chercheurs de Claroty Team82. Attention toutefois : le CERT-FR n’a relié l’attaque à aucune faille précise. Le point commun connu, ce sont des interfaces joignables par Internet, souvent sur des appareils en fin de vie ou non mis à jour.
Le plan d’étage : où se cache la réfrigération connectée dans une PME
Voici un commerce alimentaire type de 12 employés (exemple fictif). Chaque pastille marque un appareil qui peut être joignable de l’extérieur. La légende dit quoi vérifier.
🗺️ Commerce alimentaire type — vue d’ensemble
Arrière-boutique / cuisine
1Contrôleur de chambre froide et des comptoirs réfrigérés
2Sonde de température Wi-Fi (alarme par texto)
Toit / salle mécanique
3Thermostat ou thermopompe CVC connecté
Plancher / salle
4Caméras IP et enregistreur vidéo
5Caisse et terminal de paiement
Bureau
6Routeur ou pare-feu (redirections de ports)
7Poste du gérant avec le logiciel d’accès à distance du prestataire
Légende : la question à poser pour chaque appareil
- 1Le cas de l’attaque française. Installé par le frigoriste, souvent joignable par Internet pour l’entretien à distance. Qui connaît le mot de passe ? A-t-il déjà été changé ?
- 2Petit appareil, gros accès : il est sur le même Wi-Fi que vos postes. Est-il sur un réseau séparé ?
- 3Même logique que la réfrigération : le fournisseur CVC ajuste les réglages à distance. Par quel chemin ?
- 4Les enregistreurs vidéo exposés sur Internet sont parmi les appareils les plus scannés. Mot de passe par défaut ?
- 5Doit être isolé du reste du réseau (exigence courante des fournisseurs de paiement).
- 6C’est ici qu’une « redirection de port » ouverte il y a cinq ans rend un appareil visible depuis Internet.
- 7Un outil d’accès à distance laissé ouvert en permanence est une porte d’entrée de choix (voir notre arbre de décision sur les logiciels d’accès à distance détournés).
Exposé, filtré ou VPN : les 3 façons d’ouvrir la porte au technicien
Votre frigoriste ou votre entreprise CVC a besoin d’un accès à distance, c’est normal. Ce qui compte, c’est comment cet accès est ouvert.
Les 5 gestes recommandés par le CERT-FR, traduits pour une PME
- Retirer l’exposition Internet de chaque contrôleur joignable par une adresse IP publique. Avant de couper la remontée de données vers le frigoriste, vérifiez votre contrat d’entretien et votre assurance : le CERT-FR le signale expressément.
- Revoir toute la configuration, en particulier les plages de dégivrage et les consignes de température.
- Si l’appareil a été compromis, le réinitialiser aux paramètres d’usine, puis le reconfigurer. Sur un appareil en fin de vie, ça ne suffit pas : il restera vulnérable et « sera certainement de nouveau compromis », prévient le CERT-FR.
- Rétablir l’accès du prestataire uniquement par VPN ou réseau protégé. Le filtrage par adresse IP peut dépanner en urgence, pas plus.
- Appliquer les bonnes pratiques du fabricant : micrologiciel à jour, niveau de sécurité « Strict » sur les appareils Danfoss, mots de passe par défaut changés. Et planifiez le remplacement des modèles qui ne reçoivent plus de mises à jour.
📋 Encadré PME : 4 questions à poser à votre frigoriste ou à votre entreprise CVC cette semaine
- Quels appareils chez nous sont joignables par Internet, et par quel chemin (adresse IP publique, infonuagique du fabricant, VPN) ?
- Quel est le modèle et la version du micrologiciel de notre contrôleur ? Est-il encore supporté ?
- Le mot de passe d’origine a-t-il été changé, et qui le connaît chez vous ?
- Recevons-nous une alerte si une consigne de température ou une plage de dégivrage est modifiée à distance ?
Ces appareils font partie de votre réseau, même s’ils ont été installés par un autre fournisseur. Chez NeoTech, on les inscrit à l’inventaire, on les isole sur un réseau séparé, on fait passer l’accès des prestataires par un VPN et on les inclut dans la surveillance proactive de vos systèmes, qui aide à repérer une connexion inhabituelle ou un appareil soudainement visible depuis Internet. Voir aussi notre soutien aux réseaux d’entreprise et, dans le même esprit, pourquoi un serveur exposé sur Internet finit toujours par être trouvé.
Réservez votre Bilan cyber gratuit
Lors du Bilan cyber gratuit, on dresse avec vous la liste des appareils connectés de vos locaux (réfrigération, CVC, caméras, caisse) et on vérifie lesquels sont visibles depuis Internet, sans rien modifier chez vous.
👉 Réservez votre Bilan cyber gratuit
Appelez-nous au 438-476-2322 ou écrivez à info@neotechcloudsolutions.com.
Sources
- BBC News — Fridges in French supermarkets hit by cyber attack (octobre 2026) (en anglais)
- CERT-FR — Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (CERTFR-2026-ALE-012, 12-13 octobre 2026)
- Cooling Post — Danfoss moves to mitigate cyberattack (12 octobre 2026) (en anglais)
- BetaNews — Attack on French supermarket fridges hit outdated Danfoss controllers (13 octobre 2026) (en anglais)
- CISA — Danfoss AK-SM 8xxA Series (ICSA-25-140-03) (en anglais)
- Claroty Team82 — Freeze the Controller, Defrost the Food (en anglais)
Photo : Daniel & Hannah Snipes, Pexels (licence Pexels).