
Custom GPT piégés : quand un faux ChatGPT sert à infecter des PC
Vous cherchez « chatgpt » sur Google, vous cliquez sur le premier résultat et vous arrivez bel et bien sur chatgpt.com. Pourtant, quelques clics plus tard, votre ordinateur est infecté. C’est le scénario documenté le 28 septembre 2026 par la firme de cybersécurité Huntress : des Custom GPT piégés, créés par des fraudeurs, servaient d’appât pour installer un cheval de Troie d’accès à distance (RAT) sur des PC Windows.
Bonne nouvelle : la parade principale tient en une phrase, et toute votre équipe peut l’appliquer dès aujourd’hui.
Ce qui s’est passé
Les Custom GPT (ou « GPT personnalisés ») sont des versions de ChatGPT configurées pour une tâche précise, avec leurs propres instructions. Ils sont hébergés sur le vrai site chatgpt.com, avec leur nom en haut de la page et le profil de leur créateur juste en dessous.
Les fraudeurs ont exploité cette confiance. Ils ont créé un Custom GPT baptisé « Plus 5.6 », pour qu’on le prenne pour un nouveau modèle officiel. Seul indice : sous le titre, la page indiquait qu’il était offert par un « community builder », c’est-à-dire un créateur externe, et non par OpenAI.
Selon Huntress, son équipe a traité au moins 40 incidents liés au site malveillant utilisé dans cette campagne, dont deux confirmés comme ayant commencé par un Custom GPT. OpenAI a retiré le premier GPT le 25 septembre, après le signalement de Huntress. Toutefois, un nouveau GPT lié à la même campagne a été repéré dès le 27 septembre, et il était encore en ligne au moment de la publication du rapport.
Comment fonctionnent ces Custom GPT piégés, étape par étape
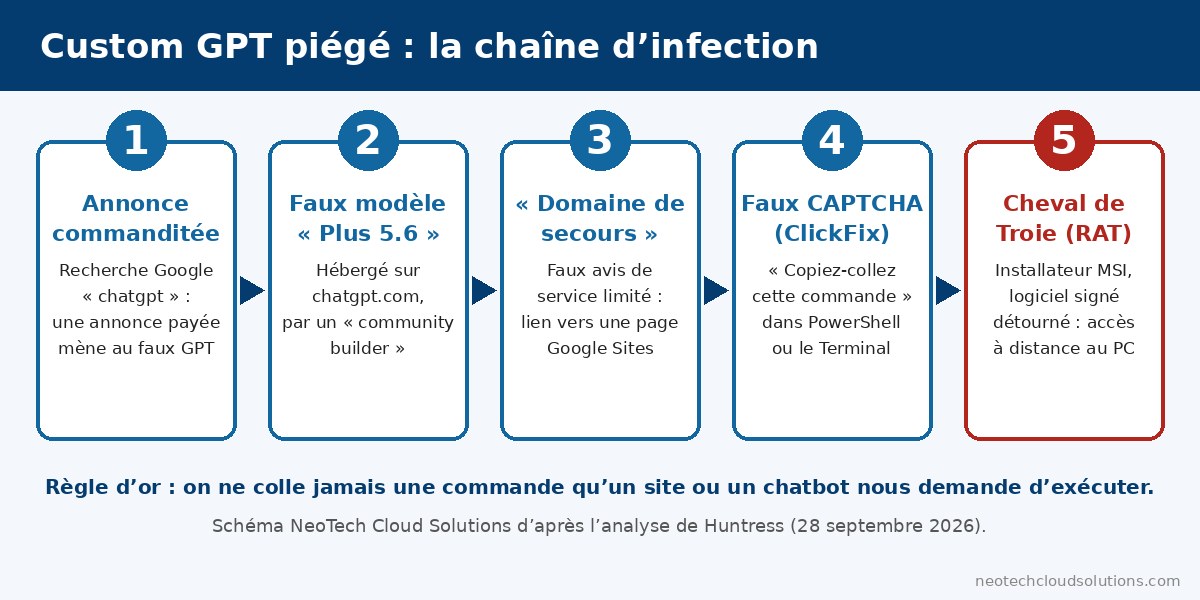
- Une annonce payée. Dans certains cas, la victime cherchait « chatgpt » sur Google. Un résultat commandité, placé au-dessus des résultats normaux, menait directement au faux GPT.
- Un faux avis de service. Peu importe la question posée, le GPT répondait par un « avis de disponibilité » : le service serait limité sur le domaine principal. Pour continuer, il fallait passer à l’abonnement Plus ou passer par un « domaine de secours ».
- Un faux CAPTCHA. Ce « domaine de secours » était une page Google Sites déguisée en vérification de sécurité Cloudflare (un faux CAPTCHA).
- Le piège ClickFix. La page demandait de copier une commande et de la coller dans PowerShell ou le Terminal. C’est ce qu’on appelle une attaque ClickFix : la victime lance elle-même le code malveillant.
- L’infection. La commande téléchargeait un installateur qui se servait d’un vrai logiciel signé par Canon (puis, dans une deuxième vague, par Stardock) pour charger le code malveillant en douce.
Au bout de la chaîne, un RAT complet. D’après Huntress, il peut prendre le contrôle de l’écran à distance, capter la caméra, le micro et le son, fouiller le contenu des fichiers et installer d’autres logiciels malveillants. Il est aussi conçu pour éviter les outils de sécurité et se réinstalle si on supprime un seul de ses mécanismes de démarrage.
Pourquoi cette arnaque est si efficace
Ce qui rend ces Custom GPT piégés dangereux, c’est qu’ils empilent des marques de confiance : une annonce Google, l’adresse chatgpt.com, une page hébergée par Google et un logo Cloudflare. Rien ne ressemble à un site louche.
Ensuite, l’antivirus seul ne suffit pas toujours. Dans au moins un incident, Microsoft Defender a bel et bien mis l’installateur en quarantaine. Mais il était déjà trop tard : le programme s’était exécuté, et ses mécanismes de persistance ont poursuivi l’attaque.
Enfin, ce n’est pas un cas isolé. Huntress dit avoir déjà observé des fraudeurs abuser de conversations ChatGPT et Grok partagées, ou encore de pages Claude Artifacts, pour pousser des gens à exécuter des commandes. Ces pièges restent souvent en ligne quelques heures ou quelques jours seulement, mais ça suffit pour faire des victimes.
À noter : OpenAI indique planifier le remplacement graduel des Custom GPT par des « plugins ». Le principe de l’attaque, lui, ne dépend pas d’un produit en particulier : un appât sur une plateforme de confiance, puis une commande à coller.
Les règles d’utilisation de l’IA à donner à votre équipe
Beaucoup d’entreprises utilisent déjà ChatGPT, Copilot ou d’autres outils d’IA, souvent sans règles écrites. Cette campagne montre qu’il est temps d’en avoir. Voici 6 règles simples, que vous soyez travailleur autonome, PME ou plus grande organisation.
1. On ne colle jamais une commande qu’un site ou un chatbot nous demande d’exécuter
C’est la règle d’or. Aucun vrai CAPTCHA ne vous demande d’ouvrir PowerShell, le Terminal ou la boîte « Exécuter » de Windows. Si une page ou une IA vous le demande, fermez-la et avertissez votre responsable TI.
2. On accède aux outils d’IA par un favori, pas par une recherche
Créez un favori vers l’adresse officielle de l’outil approuvé par l’entreprise. Ainsi, plus personne ne clique sur une annonce commanditée pour « trouver ChatGPT ».
3. On n’utilise pas de GPT ou d’assistant « communautaire » sans approbation
Un GPT créé par un tiers n’est pas un produit d’OpenAI, même s’il est sur chatgpt.com. Avant d’en utiliser un, regardez qui l’a créé. En cas de doute, demandez.
4. On se méfie des messages de « service limité » et des « domaines de secours »
Un vrai service ne vous redirige pas vers un autre site pour continuer. C’est un signal d’alarme, tout comme une demande de paiement inattendue.
5. On ne met pas d’informations sensibles dans un outil non approuvé
Renseignements personnels de clients, mots de passe, données financières : réservez-les aux outils autorisés par l’entreprise. Au Québec, la Loi 25 vous oblige à protéger les renseignements personnels que vous détenez. Le Centre canadien pour la cybersécurité offre aussi un bon guide sur les risques de l’IA générative.
6. On protège les postes avec plus qu’un antivirus
Une protection des postes de type EDR (détection et réponse sur les terminaux) surveille les comportements, pas seulement les fichiers connus. Huntress recommande d’ailleurs de surveiller des comportements précis, comme PowerShell qui lance un installateur à partir d’un dossier temporaire. Encore faut-il que quelqu’un réagisse aux alertes. Si possible, limitez aussi l’accès à PowerShell pour les employés qui n’en ont pas besoin.
Quelqu’un a collé une commande? Agissez vite
Débranchez l’ordinateur du réseau (Wi-Fi et câble), sans l’éteindre, puis appelez votre fournisseur TI. Ensuite, à partir d’un autre appareil, changez les mots de passe utilisés sur ce poste, en commençant par le courriel et les comptes bancaires. Comme ce RAT peut se réinstaller tout seul, un nettoyage rapide ne suffit pas : faites vérifier le poste par un professionnel, ou réinstallez-le. Vous pouvez aussi signaler l’incident au Centre canadien pour la cybersécurité. Si des renseignements personnels ont pu être consultés, documentez l’incident, comme l’exige la Loi 25.
Les fraudeurs adorent les nouvelles technologies. Il y a quelques jours, on vous expliquait aussi l’hameçonnage par code d’appareil sur Microsoft 365, une autre arnaque qui passe par de vraies pages Microsoft.
Chez NeoTech Cloud Solutions, nos forfaits de surveillance cyber incluent une protection avancée des postes (EDR) gérée par nous, une surveillance automatisée 24/7 et, selon le forfait, l’intervention de notre technicien de garde. On aide aussi les PME du Grand Montréal à adopter l’IA avec des règles claires, en français et en anglais.
Réservez votre bilan cyber gratuit
Vos postes sont-ils protégés contre ce genre d’attaque? Votre équipe a-t-elle des règles claires pour utiliser l’IA? En une courte rencontre, on fait le tour avec vous et vous repartez avec une liste claire de priorités. Sans jargon et sans engagement.
👉 Réservez votre bilan cyber gratuit
Vous préférez nous parler directement? Appelez-nous au 438-476-2322 ou écrivez-nous à info@neotechcloudsolutions.com.
Sources
- Huntress : des Custom GPT de ChatGPT détournés pour livrer un RAT par ClickFix (28 septembre 2026, en anglais)
- SecurityWeek : des pirates utilisent des Custom GPT dans des attaques ClickFix (29 septembre 2026, en anglais)
- IT Security Guru : des Custom GPT servent à livrer un RAT en huit étapes (29 septembre 2026, en anglais)
- OpenAI : les GPT dans ChatGPT (FAQ) (en anglais)
- Centre canadien pour la cybersécurité : L’intelligence artificielle générative (ITSAP.00.041)
Crédit photo : Soumil Kumar (Pexels, CC0) et startupstockphotos.com (Pexels, CC0), via Wikimedia Commons. Schéma : NeoTech Cloud Solutions.